เมื่อการยืนยันตัวตนไม่ใช่แค่การตรวจสอบว่าผู้ใช้เป็นใคร แต่ต้องมั่นใจด้วยว่ากำลังเชื่อมต่อกับเว็บไซต์โรงพยาบาลที่ถูกต้อง
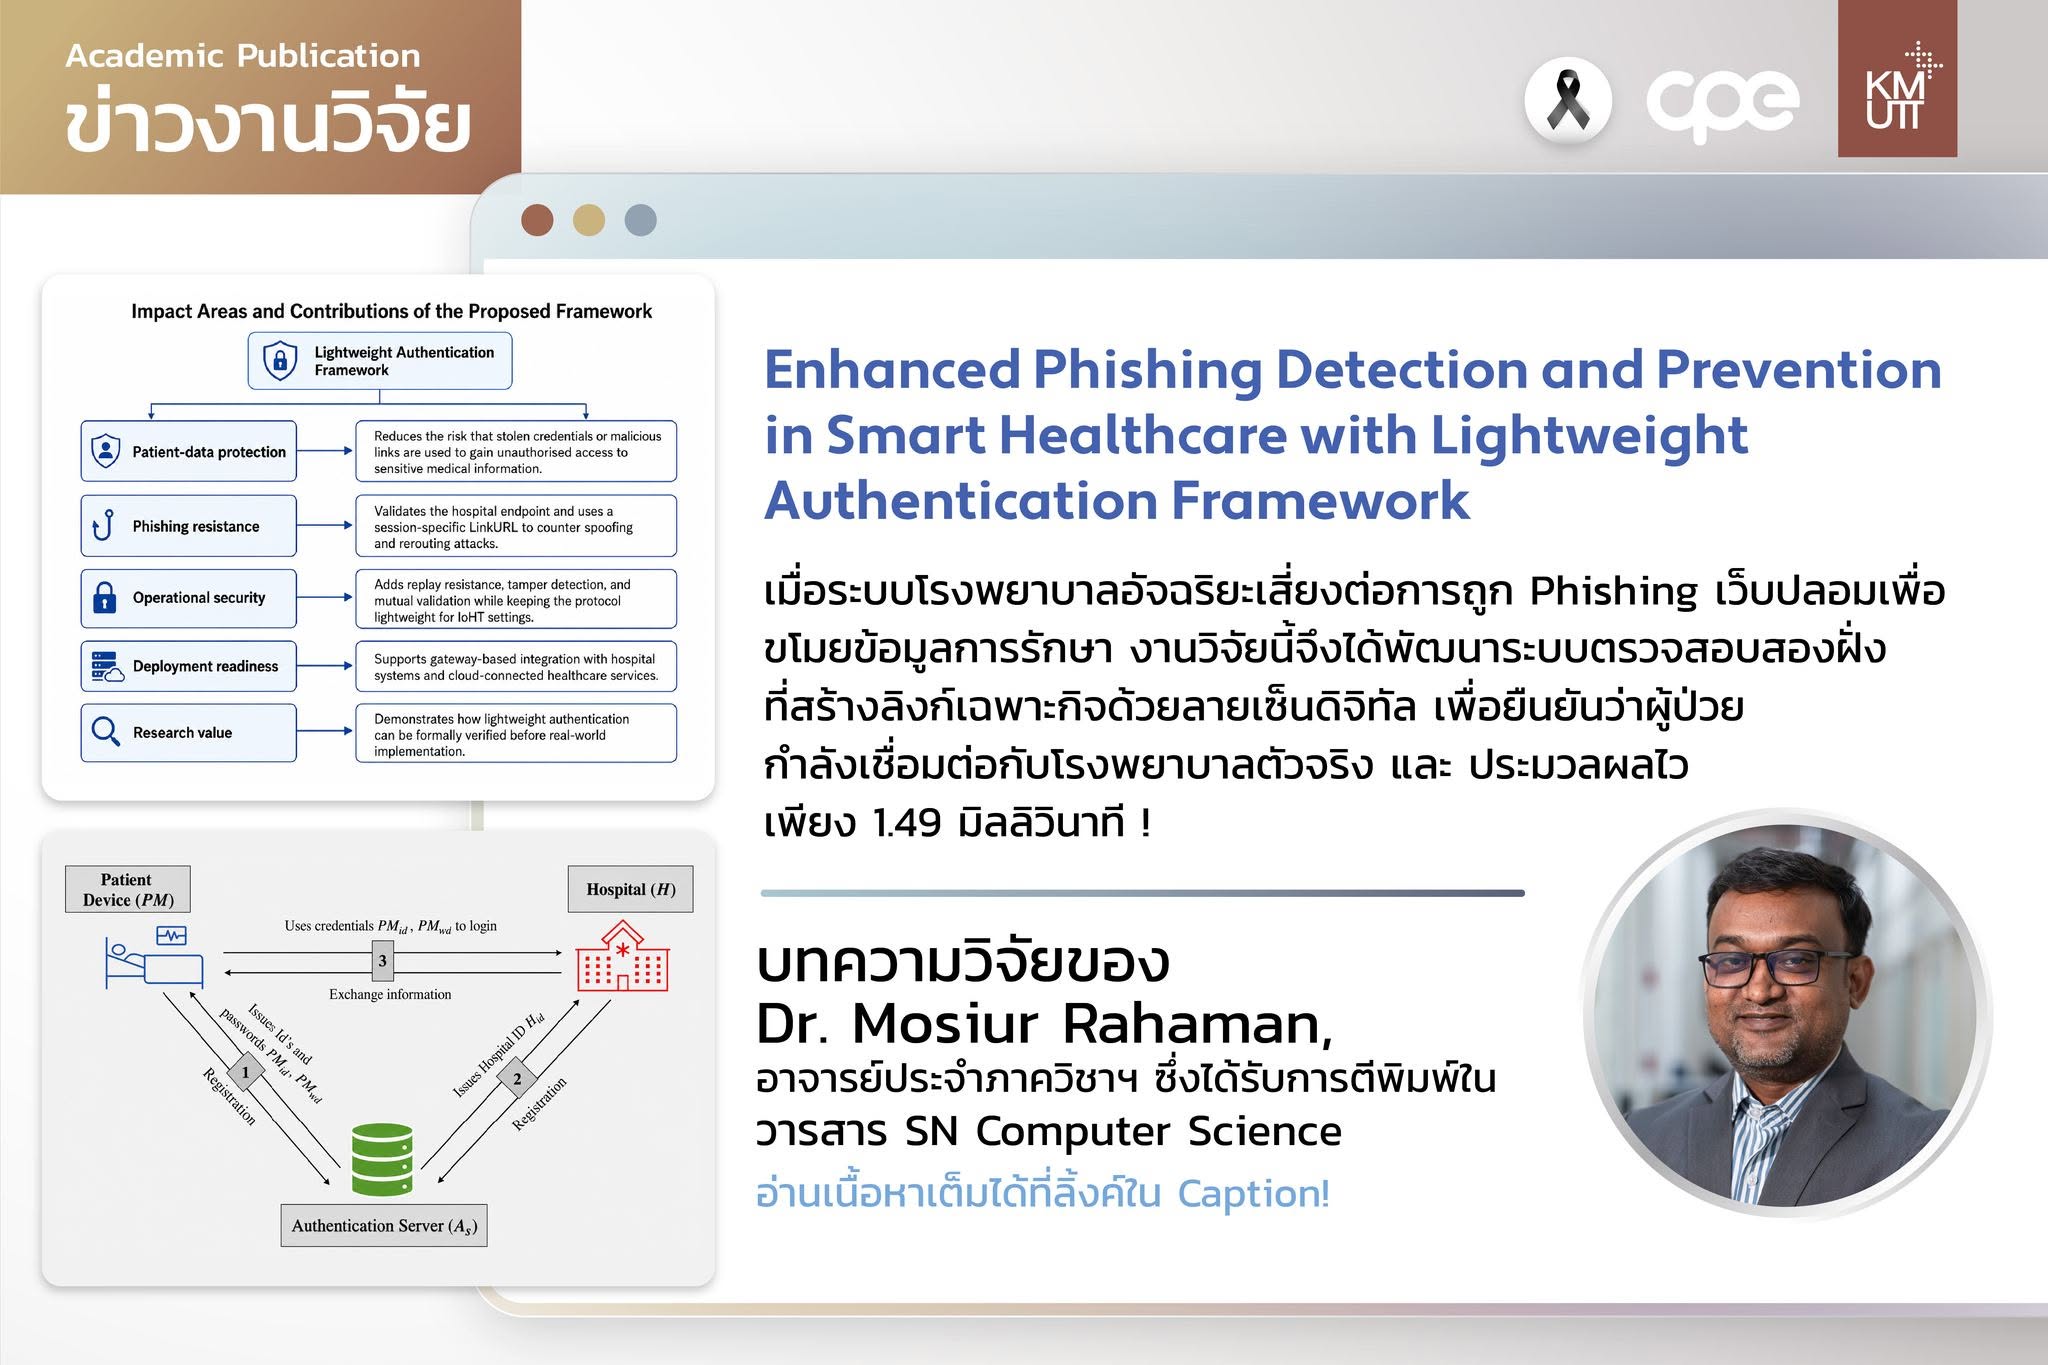
ในระบบโรงพยาบาลอัจฉริยะที่อุปกรณ์และระบบต่าง ๆ เชื่อมต่อถึงกัน การโจมตีผ่านเว็บไซต์ปลอมอาจนำไปสู่การขโมยข้อมูลผู้ป่วยและการเข้าถึงระบบภายในโรงพยาบาล งานวิจัยจากภาควิชาวิศวกรรมคอมพิวเตอร์ มหาวิทยาลัยเทคโนโลยีพระจอมเกล้าธนบุรี (CPE KMUTT) จึงนำเสนอแนวทางการยืนยันตัวตนที่ตรวจสอบทั้งผู้ใช้และปลายทางก่อนเริ่มการเชื่อมต่อ
ระบบใช้เซิร์ฟเวอร์กลางเพื่อตรวจสอบความถูกต้องของทั้งสองฝ่าย พร้อมสร้างลิงก์เฉพาะกิจที่ใช้ได้เพียงครั้งเดียว โดยทำงานร่วมกับรหัสชั่วคราว รหัส PIN ส่วนตัว และลายเซ็นดิจิทัลที่ผูกกับบริบทของการเชื่อมต่อ เพื่อช่วยป้องกันการเชื่อมต่อไปยังเว็บไซต์ปลอม
ผลการทดสอบพบว่าระบบใช้เวลาประมวลผลเพียง 1.49 มิลลิวินาที ทำให้มีศักยภาพในการใช้งานกับอุปกรณ์ทางการแพทย์ที่มีทรัพยากรจำกัด นอกจากนี้ งานวิจัยยังนำเสนอการพิสูจน์ความปลอดภัยทางคณิตศาสตร์ภายใต้แบบจำลองภัยคุกคามที่กำหนด
ผลงานได้รับการตีพิมพ์ในวารสาร SN Computer Science
อ่านงานวิจัยฉบับเต็ม: https://kmutt.me/HG4qGi1